


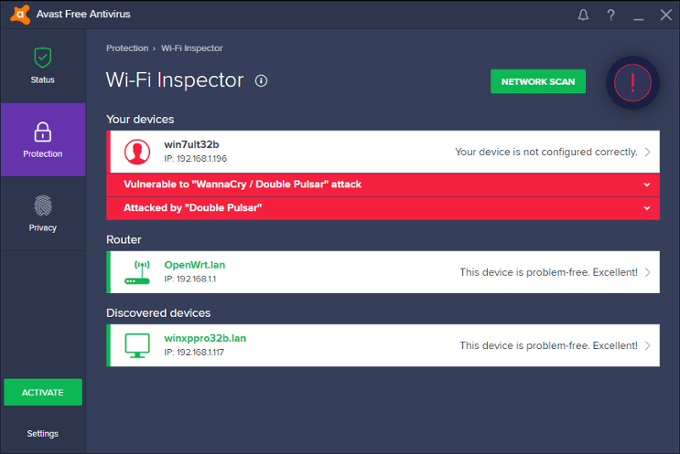
حل مشكلة افاست Avast "Wi-Fi Inspector | vulnerable to "Wannacry / DoublePulsar attack
هذه رسالة تنبيه من برنامج شركة افاست المجانى تخبرك بانها قامت بفحص الاجهزة المتصلة على الشبكة
و ان هناك اجهزة باللون الاحمر معرضة بالاصابة بفيروس الفيدية Wanacry
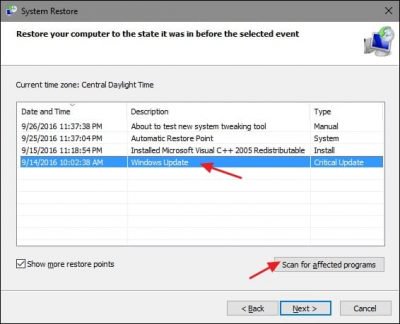
وعرفت ذلك من خلال النظر فى تحديثات الويندوز, اذا كنت قد قمت بعمل اخر تحديثات ام لا
حيث تلك التحديثات من شركة مايكروسوفت عالجت التغرة التى يدخل منها الفيروس
سواء كان الويندوز 7 ام xp وعلى كل حال هناك اضافة يمكنك تشغيلها تقوم بغلق SMB
SMB 1.0/CIFS File Sharing Support
هذه الخاصية تسمح بمشاركة الملفات مع الاجهزة المثبت عليها نسخ ويندوز من الاصدارات القديمة, مثل ويندوز xp فقط
كما تسمح ببعض الطابعات القديمة جدا و تسمح بعمل جهاز الباك اب My Cloud من مشاركة الملفات على الشبكة
الاداة قد يتعرف عليها برنامج الحماية الخاص بك علي انه فيرس لا تقلق قمت بترك موضوع ورابط التحميل من symantec،
والموقع ينبه ان تحميل الاداه وتشغيلها علي مسؤليتك الخاصة, وايضا لا تقلق من ذلك قمت من قبلك بتجربة الاداة وتشغيلها.
يجب ان تكون SMB2 متوقفه كما بالصورة يجب ان يظهر لك SMB2 is currently disabled وبعد انتهاء الهجوم يمكنك اعادة تشغيلها مرة اخري،
عن طريق تشغيل نفس الاداه مرة اخري، اذا قمت بعمل ريستارت ووجدت رساله كما هي تفيد بأن SMB2 is currently enabled قم بالضغط كليك يمين واختيار run as administrator.
https://www.symantec.com/connect/dow...mikes-tool-set
مع العلم ان هذه الرسالة لن تختفى حيث لن يعرف افاست انك اغلقت المنفذ ولكن يعرف فقط انك لم تعمل update
فالحل هو تركيب باتش وهو حل سريع جدا و سيعالج المشكلة " ينصح بها "
الحل الاخر هو عمل تحديث للويندوز ولكن سياخذ الكتير من الوقت
بتنزيل التحديث MS17-010 security update
Windows 7 for 32-bit Systems Service Pack 1
(4012212)
Security Only
http://www.catalog.update.microsoft....px?q=KB4012212
https://technet.microsoft.com/en-us/.../ms17-010.aspx
ثم هام جدا يجب غلق الانترنت و بعدها عمل ريستارت للكمبيوتر على شان الرام بيكون مخذن اوامر من الفيروس
The system must be restarted before the update is applied, while disconnected from the network. Since "DoublePulsar" exploit is already present, attempting the patch process without adhering to the above notice could prevent the PC from starting.We recommend performing the above removal steps immediately. It is important to restart the device while disconnected from the network. Restarting drops the backdoor code from memory and being disconnected from the network prevents the PC from being re-infected before the patch is applied.ملحوظة :
If you are unable to install the update, the only other way to fix this vulnerability is to disable the Windows file sharing service, specifically version 1 of the SMB protocol.
اذا كان لديك انتى فيروس غير افاست و تريد ان تطمان ان الشبكة سليمة اى جميع الاجهزة بها غير مصابة او معرضة للاصابة
فيمكنك تحميل برنامج افاست المجانى و اثناء التثبيت الغى جميع الاضافات به واختار فقط Wifi Inspector
وبالتالى سيعمل كلا الانتى فيروس بصورة جيدة و بيكمل كل منه الاخر
https://www.avast.com/index
راجع تلك المواضيع :
ازالة فيروس الفدية Ransomware - تريد فك التشفير Wanna Decrypt
ما هى SMB 1.0/CIFS File Sharing Support - التى يجب غلقها بسبب Wanna Cry
فيروس الفدية Ransomware - فيروس التشفير WCRY Virus - تقرير و وقاية شاملة
مرجع:
https://blog.avast.com/avast-wi-fi-i...le-to-wannacry
http://multigamers.com/wannacry-the-...ome-to-an-end/
https://help.avast.com/en/av_free/17....html#solution
https://support.microsoft.com/en-us/...ws-and-windows
-----------------------------------------------------------
الحل الامثل تقدمه شركتنا لكم :
تنزيل نظام كامل بشهادة ضمان , هو ليس تنزيل ويندوز فقط !
+ إنشاء موضوع جديد
النتائج 1 إلى 1 من 1
العرض المتطور
-
01-08-2017, 16:06 #1Status
- Offline

- تاريخ التسجيل
- Apr 2014
- الدولة
- Egypt
- المشاركات
- 4,703
 Engineering and Technology
- معدل تقييم المستوى
- 10
 حل مشكلة افاست Avast "Wi-Fi Inspector | vulnerable to "Wannacry / DoublePulsar attack
التعديل الأخير تم بواسطة Eng Amr Adel ; 01-08-2017 الساعة 19:08
------------------------------------------------------------------------
شركة رايز للهندسة و التكنولوجيا Rise Company for Engineering & Technology
------------------------------------------------------------------------
Web Hosting | Web Designing | E-Marketing
رقم # 1 فى خدمات الشركات Business Services
استضافة مواقع Web Hosting - عمل ايميل شركة Business Emails
تصميم موقع شركة Web Design - تسويق الكترونى على جوجل Google Adwords
www.rise.company | www.rise.company/emails
ملحوظة : جميع خدماتنا مخصصة للشركات فقط وغير متاحة للافراد
وليس لنا اى منتجات او صيانة نهائيا! يرجى الانتباه الى ذلك.

 رد مع اقتباس
المواضيع المتشابهه
-
انواع عدسات كاميرا dslr - عدسات : عريضة "عين السمكة", التيليفوتو "الزوم", الماكرو
بواسطة Rise Company في المنتدى قسم الفوتوغرافي Photographyمشاركات: 0آخر مشاركة: 24-05-2017, 20:52 -
طرق حل مشكلة ظهور رسالة الخطأ RUNDLL في الويندوز "win 7_8_10" بدون اي برامج
بواسطة Rise Company في المنتدى قسم الاي تي IT مشاكل و حلولمشاركات: 0آخر مشاركة: 07-11-2016, 04:55 -
حل مشكلة اللغة الغريبة " الروسية " في برنامج الانترنت داون لود مانجرidm
بواسطة Rise Company في المنتدى قسم الاي تي IT مشاكل و حلولمشاركات: 0آخر مشاركة: 04-10-2016, 12:23 -
حل مشكلة حظر جوجل ادسنس لموقعك من عرض الاعلانات " الاعتراض على إنتهاك السياسة "
بواسطة Eng Amr Adel في المنتدى قسم جوجل Googleمشاركات: 0آخر مشاركة: 11-07-2011, 15:14 -
حصريــا .. مــــوسوعـــه "العلــــم و الايـــــمان" لمصــــطفى محمود "5 Gb"
بواسطة أم أحمد-sally في المنتدى قسم الدين الاسلامىمشاركات: 2آخر مشاركة: 04-11-2010, 13:23

المفضلات