

فايروول فورتي جيت FortiGate Firewall ما هو ال APT و ال Sandbox
The Evolution of Advanced Persistent Threats
ال APT عباره عن اختصار Advanced Persistent Threat
ده معناه هجوم من جهه او مجموعه عندها القدرات التقنيه المتقدمه والقدرات الماليه اللي تمكنها من استمرار الهجوم على هدف محدد حتى يتم الحصول على المراد من تلك الهجمه, زي الحصول على تسريب معلومات معينه زي اللي حصل مع سوني مثلا , او تخريب في ساعه صفر زي اللي حصل في هجمات Shamoon على السعوديه , مده الهجمه دي ممكن تكون اسبوع ، شهر أو ممكن تكون بالسنين ! باختصار , دي هجمه موجهه ومتفصله مش واحد عاوز يهاك اي حد وخلاص.
الهجمات دي بتعدي بكذا مرحله, اول مرحله تحديد الجهه المستهدفه, تاني مرحله انه يزرع نفسه داخل الشبكه وده ممكن يعملها عن طريق استهداف اي موظف في الشركه بشويه social engineering و Spear phishing , تاني مرحله يحاول يوصل ل privileged account ويا حبذا لو domain admin ، تالت مرحله يستكشف الشبكه ويحاول يعرف شكل الشبكه عامل ازاي وال domain structure ويعمل port scan والذي منه , رابع مرحله يحاول ينتشر في الشبكه وينقل ال malware ده لاجهزه تانيه, المرحله الاخيره يعمل اللي هو عاوزه بقى هو طبعا مش هيقدر يعمل كل ده من malware يرميه في الشبكه وخلاص, غالبا بيصممه بحيث يقدر يتحكم في ال malware ده عن بعد من command and control server (C&C) من خلال backdoor في الجهاز المصاب, طبعا في هجمات تانيه بتكون Offline عشان يتجنب اكتشافه من المتخصصين بعد الهجمه عن طريق تتبع الاتصال مع ال C&C (العمليه دي اسمها Cyber Forensics).
على فكره, المخترق الشاطر هو اللي يقدر يخفي نفسه اطول فتره ممكنه ومحدش يكتشفه بسهوله, يعني ميعملش حاجه غبيه تكشفه في السريع , الا طبعا لو يقصد التخريب مش انه يسرق معلومات عاده الهجوم ده مش بيكون باستخدام known pattern , ولكن بيكون zero day attack ، بمعنى انه malicious code جديد غير موجود في قواعد بيانات ال anti-viruses او ال IPS اللي بتشتغل بنظام ال signatures .
يبقى احنا كده في خطروكل اجهزه الحمايه اللي عندي من firewall و IPS وanti-viruses مش هيعملوا حاجه في حال استهدافنا !؟ تقريبا عشان كده اخترعوا اساليب حمايه تانيه تنفع مع ال zero day attacks بخلاف الطرق التقليديه اللي بتعتمد على ال rules وال signatures زي ال behavior based detection, الطريقه دي بتعتمد على تحليل ال behavior بتاع الفايل وبناء عليه بيحدد ان كان خطر او لا .
احد تطبيقات ال behavior based detection هي تقنيه ال sandboxing بنوعيها سواء network based sandbox وده Appliance بيتحط في النتورك او كلاود عند ال vendor , او endpoint based sandbox وده برنامج بيتسطب على جهاز المستخدم, كل نوع ليه مزايا وعيوب , يعني مثلا ال network based لو المستخدم خد الجهاز معاه البيت واتصاب بحاجه ممكن ينقلها لمستخدمين الشركه, وال endpoint based مثلا بيحتاج resources عالية على الجهاز (بتكلم على ال full hypervisor مش ال application level sandbox ).بس ايه هو ال sandboxing اساسا !؟؟
هي بيئه افتراضيه بنشغل فيها الملف اللي شاكين فيه ونشوف ايه ال behavior اللي بيحصل بعد فتحه, ال behavior ده ممكن يكون اتصال برابط مصاب او انه يعمل resolve ل spam domain او انه بيغير في الريجستري بتاع النظام ….
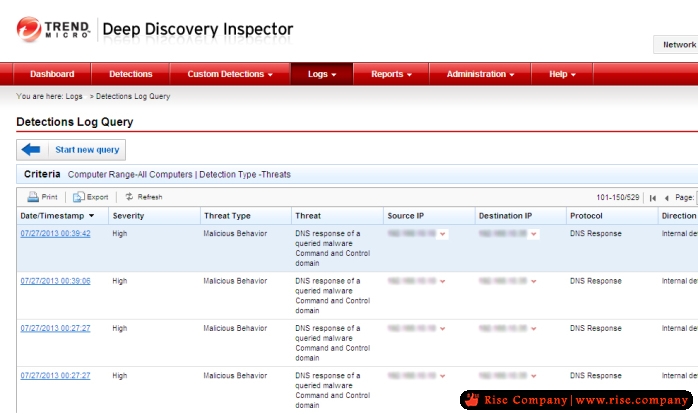
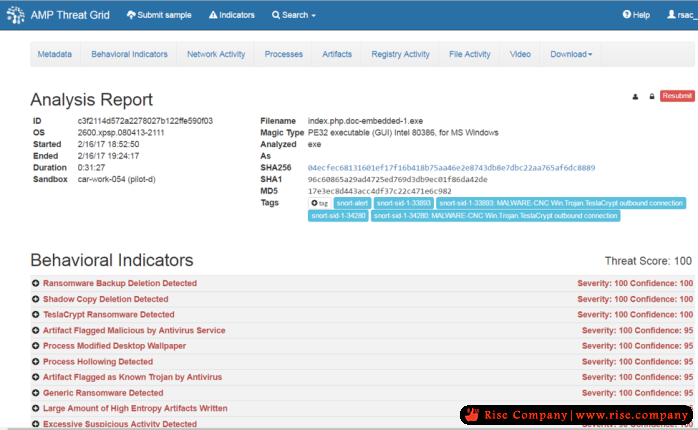
المفروض السيستم بيديك ريبورت بالحاجات اللي حصلت بعد فتح الفايل وبيديك rank لمدى خطوره الملف, يعني بيقولك نسبه الخطر بتاعه مثلا 80/100 , وانت بتكون محدد قيمه مسبقا في ال configuration ان اي فايل اكتر من 70 اعتبره malicious file واعمله block .امثله ل analysis reports :
في Vendors بيوفروا hardware appliance (زي Fortinet & TrendMicro) وفي vendors الملف بيترفع علكلاود في معامل ال vendor و يعمل ال analysis ويرجعلك ال rank زي Cisco AMP threat grid ( وعندهم hardware appliance برضه ), تتعدد طرق التطبيق والهدف واحد .طبعا لما نفس الملف بيكون اتعمله فحص قبل كده مش بيفحصه تاني, وده بيسمى بال reputation او السمعه (بيعرف الفايل بال hash بتاعه).
عشان نكون شغالين صح لازم يكون ال sandbox متصل بال email security gateway بحيث الملف غير معروف اللي ييجي في مرفقات البريد الالكتروني يتبعت مباشره لل sandbox ويحصله تحليل قبل ما يروح للمستخدم (بامكانك تخليه ميروحش الا لو الملف سليم او تخليه يروح علطول ولو ثبت بعد كده ان الملف مصاب تقدر تعمل quarantine للملف في الاجهزه اللي اصيبت باستخدام ال endpoint protection system المثبت على اجهزه المستخدمين, عشان نعمل ده لازم يكون في Integration مابين الانظمه دي كلها).
ال malwares اصبحت ذكيه للدرجه اللي تخليه يتخطى ال sandboxing system !!!
كامثله, ممكن اللي كتب ال malware في الاصل بيستهدف ال Physical machines بتاعت المستخدمين, فلما اي حد يفتح الملف ميخليهوش يعمل اي bad behavior قبل ما يتاكد انه شغال على هاردوير حقيقي وليس virtual زي المستخدم في انظمه ال sandbox, وبالتالي لما يتفتح على ال sandbox مش هيشتغل ! ممكن اللي كتب ال malware ميخليهوش يعمل اي bad behavior قبل يلاقي اي human behavior على ال machine زي تحريك الماوس او يعمل scroll بالماوس , وبالتالي لما يتفتح على ال sandbox مش هيشتغل عشان هي آله مش بتعمل الحاجات دي !
ممكن اللي كتب ال malware ميخليهوش يعمل اي bad behavior لفتره طويله (اسبوع مثلا) وفي المقابل يعمل اي حاجه عاديه جدا , وطبعا ال sandbox مش هيستنى اسبوع عشان يبعت ال rank بتاعه, وبالتالي ال rank هيكون كويس ! لو عاوز تقرأ اكتر عن الطرق دي ابحث عن “sandbox evasion techniques” , على فكره خبراء امن المعلومات لما عملوا تحليل ل shamoon virus وجدوا انه مستخدم اساليب للتخفي من ال sandbox., زي اي سيستم حمايه في false positive كتير, يعني يقولك على ملف انه خطر وهو مفهوش اي حاجه, فانت محتاج تعمل tuning لل configuration عشان تقللها.
الفروق الموجوده ما بين ال vendors ان مثلا في بعضهم بيديك امكانيه انك ترفع VM من عندك وفيها ال application بتاعتك عشان يكون الفحص اكثر واقعيه لل environment بتاعتك , وفي بعضهم بتشتغل بال VM بتوعه (وده اسهل في امكانيه تجنبها من ال malware ) , ومكان الsandbox سواء on-premises عندي ولا في الكلاود, و كمان انه يديك الامكانيه انك تفتح ال VM وتشوف ال behavior بنفسك ولا لا …
للتذكير, الافضل يكون في integration مع اجهزة الحمايه الاخرى زي ما قلت فوق, والأهم هو توعية المستخدمين في كيفية التعامل مع أي ملف يجيله على الايميل (بافتراض ان اجهزة الحماية معرفتش تمسكه) و انه يعرف امتى يشك في مصدر الايميل من خلال security awareness sessions .
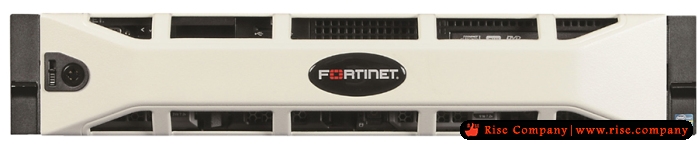
ده شكل ال FortiSandbox appliance
+ إنشاء موضوع جديد
النتائج 1 إلى 1 من 1
-
28-07-2019, 03:38 #1Status
- Offline

- تاريخ التسجيل
- Apr 2014
- الدولة
- Egypt
- المشاركات
- 4,703
 Engineering and Technology
- معدل تقييم المستوى
- 10
 فايروول فورتي جيت FortiGate Firewall ما هو ال APT و ال Sandbox
------------------------------------------------------------------------
شركة رايز للهندسة و التكنولوجيا Rise Company for Engineering & Technology
------------------------------------------------------------------------
Web Hosting | Web Designing | E-Marketing
رقم # 1 فى خدمات الشركات Business Services
استضافة مواقع Web Hosting - عمل ايميل شركة Business Emails
تصميم موقع شركة Web Design - تسويق الكترونى على جوجل Google Adwords
www.rise.company | www.rise.company/emails
ملحوظة : جميع خدماتنا مخصصة للشركات فقط وغير متاحة للافراد
وليس لنا اى منتجات او صيانة نهائيا! يرجى الانتباه الى ذلك.

 رد مع اقتباس
المواضيع المتشابهه
-
فايروول فورتي جيت FortiGate Firewall فورتى كلاينت IPsec VPN with FortiClient
بواسطة Rise Company في المنتدى قسم فايروول Fortigateمشاركات: 0آخر مشاركة: 28-07-2019, 02:46 -
فايروول فورتي جيت FortiGate Firewall توصيل جهازين فايروول مع بعض High Availability
بواسطة Rise Company في المنتدى قسم فايروول Fortigateمشاركات: 0آخر مشاركة: 23-07-2019, 22:45 -
كورس فايروول فورتي جيت FortiGate Firewall حلقة 9 عن FortiGate First View
بواسطة Rise Company في المنتدى قسم فايروول Fortigateمشاركات: 0آخر مشاركة: 26-05-2019, 02:27 -
كورس فايروول فورتي جيت FortiGate Firewall حلقة 8 عن How to access FortiGate
بواسطة Rise Company في المنتدى قسم فايروول Fortigateمشاركات: 0آخر مشاركة: 26-05-2019, 02:26 -
كورس فايروول فورتي جيت FortiGate Firewall حلقة 7 عن Fortigate Home Lab Design
بواسطة Rise Company في المنتدى قسم فايروول Fortigateمشاركات: 0آخر مشاركة: 26-05-2019, 02:25

المفضلات